كيف يحمي ITIG Clinic بيانات المرضى.
الضوابط أدناه هي الموجودة في البرنامج والاستضافة اليوم، مكتوبة بحيث يستطيع مستشار تقنية المعلومات التحقق منها. وحيث يكون الأمر هدفاً داخلياً لا التزاماً، تقول هذه الصفحة ذلك. لا ندّعي شهادات لا نحملها.
أين يعمل
- الاستضافة
- Microsoft Azure، منطقة UAE North: تطبيقات حاويات للتطبيق وعمّاله، وقاعدة بيانات Azure Database for PostgreSQL بالإصدار 16، ونسخ احتياطية تُنسخ إلى المنطقة المقترنة UAE Central.
- المستندات
- تُخزَّن مستندات المرضى وصورهم وتسجيلاتهم في تخزين كائنات متوافق مع S3 تستضيفه OVH Cloud في منطقتها EU-WEST في فرنسا، تحت مفاتيح مسبوقة بمعرّف العيادة، ولا يُوصل إليها إلا عبر روابط موقّعة تنتهي صلاحيتها خلال 15 دقيقة. بيانات الملفات لا تمر أبداً عبر خادم التطبيق.
- أثناء النقل
- تشفير TLS على كل اتصال، بما في ذلك اتصال التطبيق نفسه بقاعدة البيانات التي ترفض الجلسات غير المشفرة.
- عند التخزين
- تشفّر Azure Database for PostgreSQL وتخزين الكائنات البيانات المخزنة افتراضياً. وفوق ذلك، تُشفَّر رموز وصول WhatsApp ونصوص محادثات AutoGreet AI وأسرار تطبيق المصادقة حقلاً بحقل بخوارزمية AES-256-GCM مربوطة بالعيادة التي تعود إليها.
- أين تغادر البيانات المنطقة
- يرسل AutoGreet AI نص رسائل WhatsApp للمرضى إلى Anthropic في الولايات المتحدة لصياغة الردود، بموجب شروط تجارية مع اتفاقية معالجة بيانات، من دون تدريب على البيانات ومع حذفها لدى المزوّد خلال 30 يوماً. أما سجلات المرضى نفسها فتبقى في منطقتي الإمارات، ومستندات المرضى فتُخزَّن في فرنسا. وكل طرف آخر يتعامل مع البيانات، وما يتلقاه كل منهم، مذكور في سياسة الخصوصية.
- هذا الموقع
- صفحات ثابتة على Cloudflare Pages خلف سياسة أمان محتوى صارمة. لا يضع ملفات تعريف ارتباط من عنده. والسكربت الوحيد من طرف ثالث هو Cloudflare Web Analytics، الذي يعدّ مشاهدات الصفحات من دون ملفات تعريف ارتباط أو معرّفات.
العزل بين العيادات
- أمان على مستوى الصفوف
- كل جدول خاص بالعيادات محمي بأمان على مستوى الصفوف في PostgreSQL، مفروض حتى على دور قاعدة البيانات الخاص بالتطبيق. كل استعلام يعمل داخل عملية تحدد هوية العيادة أولاً.
- فحص عند كل تشغيل
- ترفض الخدمة أن تعمل إذا كان دور قاعدة بياناتها قادراً على تجاوز الأمان على مستوى الصفوف. وتعمل حزمة اختبارات الأمان بدور لا يستطيع ذلك.
- بوابة المريض
- طبقة سياسات ثانية مقيِّدة تقصر كل قراءة في البوابة على المريض الواحد المسجل دخوله.
- فريق ITIG Tech
- وصول المشغّل علامة منفصلة تُضبط خارج التطبيق. لا يستطيع مالك العيادة الوصول إلى لوحة المشغّل، وليس للمشغّل أي دور في العيادة.
الحسابات والوصول
- كلمات المرور
- خوارزمية Argon2id بالحد الأدنى من معايير OWASP لعام 2026، و12 حرفاً على الأقل. يستغرق تسجيل الدخول الوقت نفسه سواء وُجد البريد الإلكتروني أم لا، وتُخزَّن رموز إعادة التعيين مجزّأة.
- الجلسات
- ملفات تعريف ارتباط موقّعة، HttpOnly وSameSite، بعمر مطلق 30 يوماً مع تجديد منزلق يومي. تغيير كلمة المرور ينهي كل جلسة. والمستخدم المعطّل يُرفض حتى بجلسة صالحة.
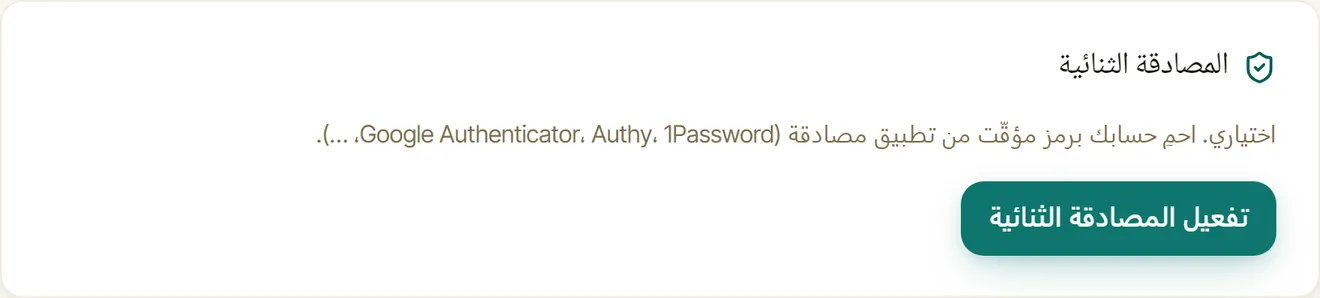
- المصادقة الثنائية
- رموز TOTP اختيارية بتطبيق مصادقة ورموز استرداد تُستخدم مرة واحدة، متاحة للمالكين والمديرين.
- الهجمات بالتخمين
- خمس محاولات فاشلة لكل عنوان IP كل 15 دقيقة وعشر لكل بريد إلكتروني في الساعة، مع رسالة خطأ عامة واحدة في الحالتين.
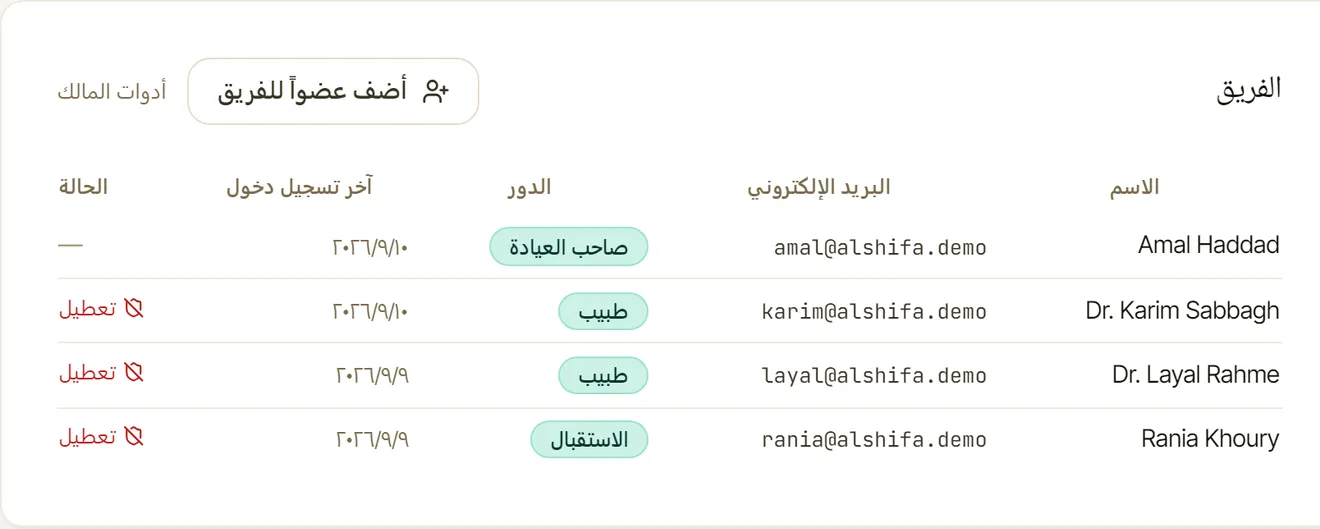
- الأدوار
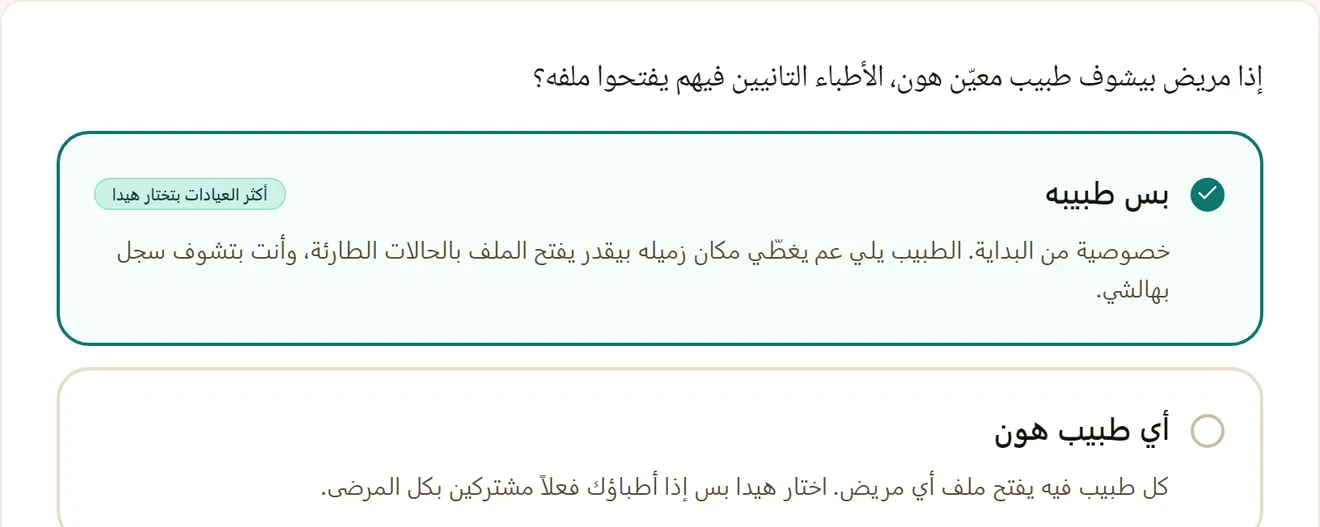
- خمسة أدوار خلف خريطة صلاحيات واحدة يفرضها الخادم. وصول الطبيب المعالج فقط افتراضياً في العيادات متعددة الأطباء. لا يرى موظفو الاستقبال أي حقول سريرية ما لم يوسّع المالك ذلك. والزيارات الحساسة مرئية للأطباء فقط.
- صلاحية وصول طارئة
- يستطيع الطبيب فتح ملف مريض طبيب آخر لمدة 12 ساعة بنقرة واحدة. كل تجاوز يكتب صفاً واحداً بالضبط غير قابل للتعديل في سجل التدقيق، ويستطيع المالك عرض كل التجاوزات.
من يستطيع فتح ملف
التشدد هو الإعداد الافتراضي، ويستطيع مالك العيادة توسيعه. والملاحظات المعلّمة حساسة تبقى للأطباء في الحالتين، والتجاوز يكتب سطراً واحداً في سجل التدقيق لا يمكن تعديله.
سجل التدقيق
- ما الذي يُسجل
- كل كتابة تمس بيانات المرضى، وكل فتح لملف، وقراءة حساسة، وتصدير، ووصول طارئ، وحدث مصادقة ثنائية، وإجراء حوكمة مرفوض، مع المستخدم والإجراء والمورد وعنوان IP ووكيل المستخدم.
- غير قابل للتعديل
- مشغّل في قاعدة البيانات يرفض كل تعديل وكل حذف في جدول التدقيق، لكل الأدوار بما فيها المديرون.
- ما يُحفظ وإلى متى
- صفوف التدقيق لا تُحذف أبداً. نصوص محادثات AutoGreet AI تُحذف بعد 30 يوماً، وحمولات الويب هوك الخام بعد 30 يوماً، وسجلات التكرار المخزنة مؤقتاً بعد 7 أيام.
النسخ الاحتياطي والاستعادة
- استعادة لحظية
- نسخ احتياطية جغرافية مكررة من Azure بنافذة 35 يوماً.
- نسخة مستقلة
- نسخة مشفرة كل ليلة إلى تخزين Azure Blob، مشفرة بمفتاح يُحفظ نصفه الخاص خارج الشبكة، وتُحفظ 42 يوماً. ترفض المهمة كتابة نسخة غير مشفرة وتتحقق من أن جدول التدقيق لم يتقلص.
- تمت بروفتها
- نُفذت استعادة كاملة لكلتا السلسلتين في 2026-07-10. ويطلب دليل التشغيل تدريباً كل ثلاثة أشهر.
- الأهداف
- هدف زمن الاستعادة أقل من ساعتين. هدف نقطة الاستعادة 5 دقائق للاستعادة اللحظية و24 ساعة للسلسلة المستقلة. هذه أهداف داخلية لا ضمانات تعاقدية.
ضوابط التطبيق
- حدود المعدل
- 200 طلب في الدقيقة لكل عنوان، مع حدود أشد على تسجيل الدخول وإعادة تعيين كلمة المرور وتحديات المصادقة الثنائية والحجز العام.
- الويب هوك
- كل ويب هوك وارد من Meta أو من مزوّد دفع يُتحقق منه بتوقيع HMAC على النص الخام ويُحمى من إعادة الإرسال. الطلبات غير الموقّعة تُرفض.
- الأسرار
- تُحفظ كأسرار في Azure Container Apps، ولا تُحفظ أبداً في ملفات على جهاز. يعمل فحص الأسرار عند كل إيداع وفي خط البناء.
- التبعيات
- يعمل تدقيق التبعيات عند كل دفع، مع سياسة مكتوبة تعالج المشكلات العالية والحرجة خلال سبعة أيام.
- تتبع الأخطاء
- يتلقى Sentry أخطاء الخادم مع حجب الأسماء والهواتف وتواريخ الولادة والملاحظات وبيانات الاعتماد بحسب اسم الحقل. لا يرسل المتصفح شيئاً إلى Sentry.
- مرفوض عند التشغيل
- الإعدادات الإنتاجية غير الآمنة تمنع الخدمة من العمل: دور قاعدة بيانات يستطيع تجاوز العزل، أو الوثوق بكل وسيط، أو إعدادات بريد تطويرية، أو غياب متتبع الأخطاء، أو فاحص رفع اختباري، أو رموز لمرة واحدة تُعاد في الردود.
الضوابط، على الشاشة
ثلاثة من الإعدادات أعلاه، داخل البرنامج بدل وصفها.
الحقوق ومعالجة البيانات
- التصدير
- يستطيع مالك العيادة تصدير العيادة كلها كجداول في أي وقت، وملف أي مريض كملف PDF. كل تصدير يُكتب في سجل يستطيع المالك قراءته.
- المحو
- يمكن محو بيانات مريض عند الطلب بتأكيد مكتوب وسبب دائم. تُزال المعرّفات فوراً، ويُحفظ ملف سريري مجهول الهوية لمدة الاحتفاظ الخاصة بالعيادة، ثم يُحذف. الحجز القانوني يمنع المحو. يُفعَّل لكل عيادة.
- التعامل مع الاختراقات
- يعمل دليل الحوادث لدينا وفق نافذة الإخطار البالغة 72 ساعة في القانون اللبناني رقم 81 لعام 2018، مع العيادة كمتحكم بالبيانات وITIG Tech كمعالج لها.
ما لا ندّعيه
لا نحمل شهادة ISO 27001 أو SOC 2 أو HIPAA. لم يُجرَ اختبار اختراق خارجي بعد. لم يُنفَّذ تدريب على الاستجابة للحوادث بعد. بعض الأرقام في هذه الصفحة أهداف داخلية لا التزامات تعاقدية، والصفحة تقول أيها كذلك.
إذا كانت عبارة هنا غير واضحة، اسأل. سنريك الشيفرة أو الإعدادات التي تقف خلفها.
الإبلاغ المسؤول عن الثغرات
إذا وجدت مشكلة أمنية في ITIG Clinic أو في هذا الموقع، راسلنا على support@itigtech.com بالتفاصيل وكيفية إعادة إنتاجها. نؤكد استلام كل بلاغ ونبقيك على اطلاع حتى الحل. يُرجى عدم الوصول إلى بيانات ليست لك أو تعديلها أثناء الاختبار.